Justin Drake, ricercatore della Ethereum Foundation, ha chiesto all’industria delle criptovalute di cominciare a pianificare quello che chiama bunker mode, una strategia di difesa preventiva contro il rischio che le firme digitali alla base di Bitcoin ed Ethereum possano cedere prima del previsto. «Oggi invito l’industria blockchain a iniziare con calma a pianificare il bunker mode», ha scritto su X il 7 ottobre. La premessa, però, è altrettanto netta: Drake non sostiene che la crittografia attuale sia già stata violata e nessun attacco di questo tipo è stato dimostrato. Si tratta inoltre di una sua raccomandazione personale, non di una posizione ufficiale della Fondazione.
Il timore riguarda l’ECDSA, l’algoritmo con cui Bitcoin ed Ethereum verificano che una transazione sia stata autorizzata dal titolare della chiave privata. Il punto, spiega Drake, non è soltanto il quantum computing: i progressi dell’intelligenza artificiale potrebbero portare a un metodo non quantistico per violare la crittografia a curve ellittiche prima del cosiddetto q day. «Le curve ellittiche sembrano particolarmente vulnerabili alla superintelligenza», ha scritto, indicando come scenario peggiore un attacco possibile «in mesi, non anni», capace di recuperare una chiave privata in circa una settimana con un grande numero di GPU. L’allarme arriva dopo i 722 risultati matematici pubblicati martedì da OpenAI e prodotti da un modello interno.
Per ridurre l’esposizione, Drake propone di spostare gradualmente la maggior parte dei fondi verso indirizzi nuovi che non abbiano mai firmato una transazione, così che la chiave pubblica resti nascosta dietro un hash. A muoversi per primi dovrebbero essere i grandi detentori e dopo ogni firma anche i fondi residui andrebbero trasferiti su un altro indirizzo, perché la chiave pubblica diventa visibile con la prima transazione. Drake invita però a non farsi prendere dal panico: spostamenti affrettati potrebbero fare più danni che benefici. Chiede inoltre a Binance, Bitbank, Robinhood, Bitfinex e Tether di rafforzare la protezione dei propri cold storage e promette di spingere per «la massima accelerazione difensiva».
Per il mercato il tema riguarda soprattutto Bitcoin. Drake parla di «Satoshi’s shield»: circa 20.000 indirizzi esposti, attribuiti a Satoshi Nakamoto e con 50 BTC ciascuno, sarebbero tra i primi bersagli di un attaccante, offrendo una copertura parziale ai portafogli con meno di 50 BTC. Per capire quanto si è esposti esiste la Bitcoin Risq List di Project Eleven, che tiene traccia degli indirizzi con fondi e chiavi pubbliche già visibili. Su Ethereum la linea guida attuale resta rassicurante: i computer quantistici oggi non possono violare la crittografia della rete e gli utenti non devono fare nulla, mentre la bozza di roadmap punta già su crittografia basata su hash e verifica formale.
C’è qualcosa di ironico in un settore nato per fare a meno della fiducia che ora deve decidere quanto fidarsi di un avvertimento senza prove. Drake non ha dimostrato alcun attacco, e il punto è proprio questo: la crittografia regge finché qualcuno non trova il modo di romperla, e di solito chi lo trova non lo annuncia su X. Se avrà torto, avremo speso qualche commissione per niente. Se avrà ragione, scopriremo che il momento peggiore per accorgersene è quando l’attacco è già in corso.
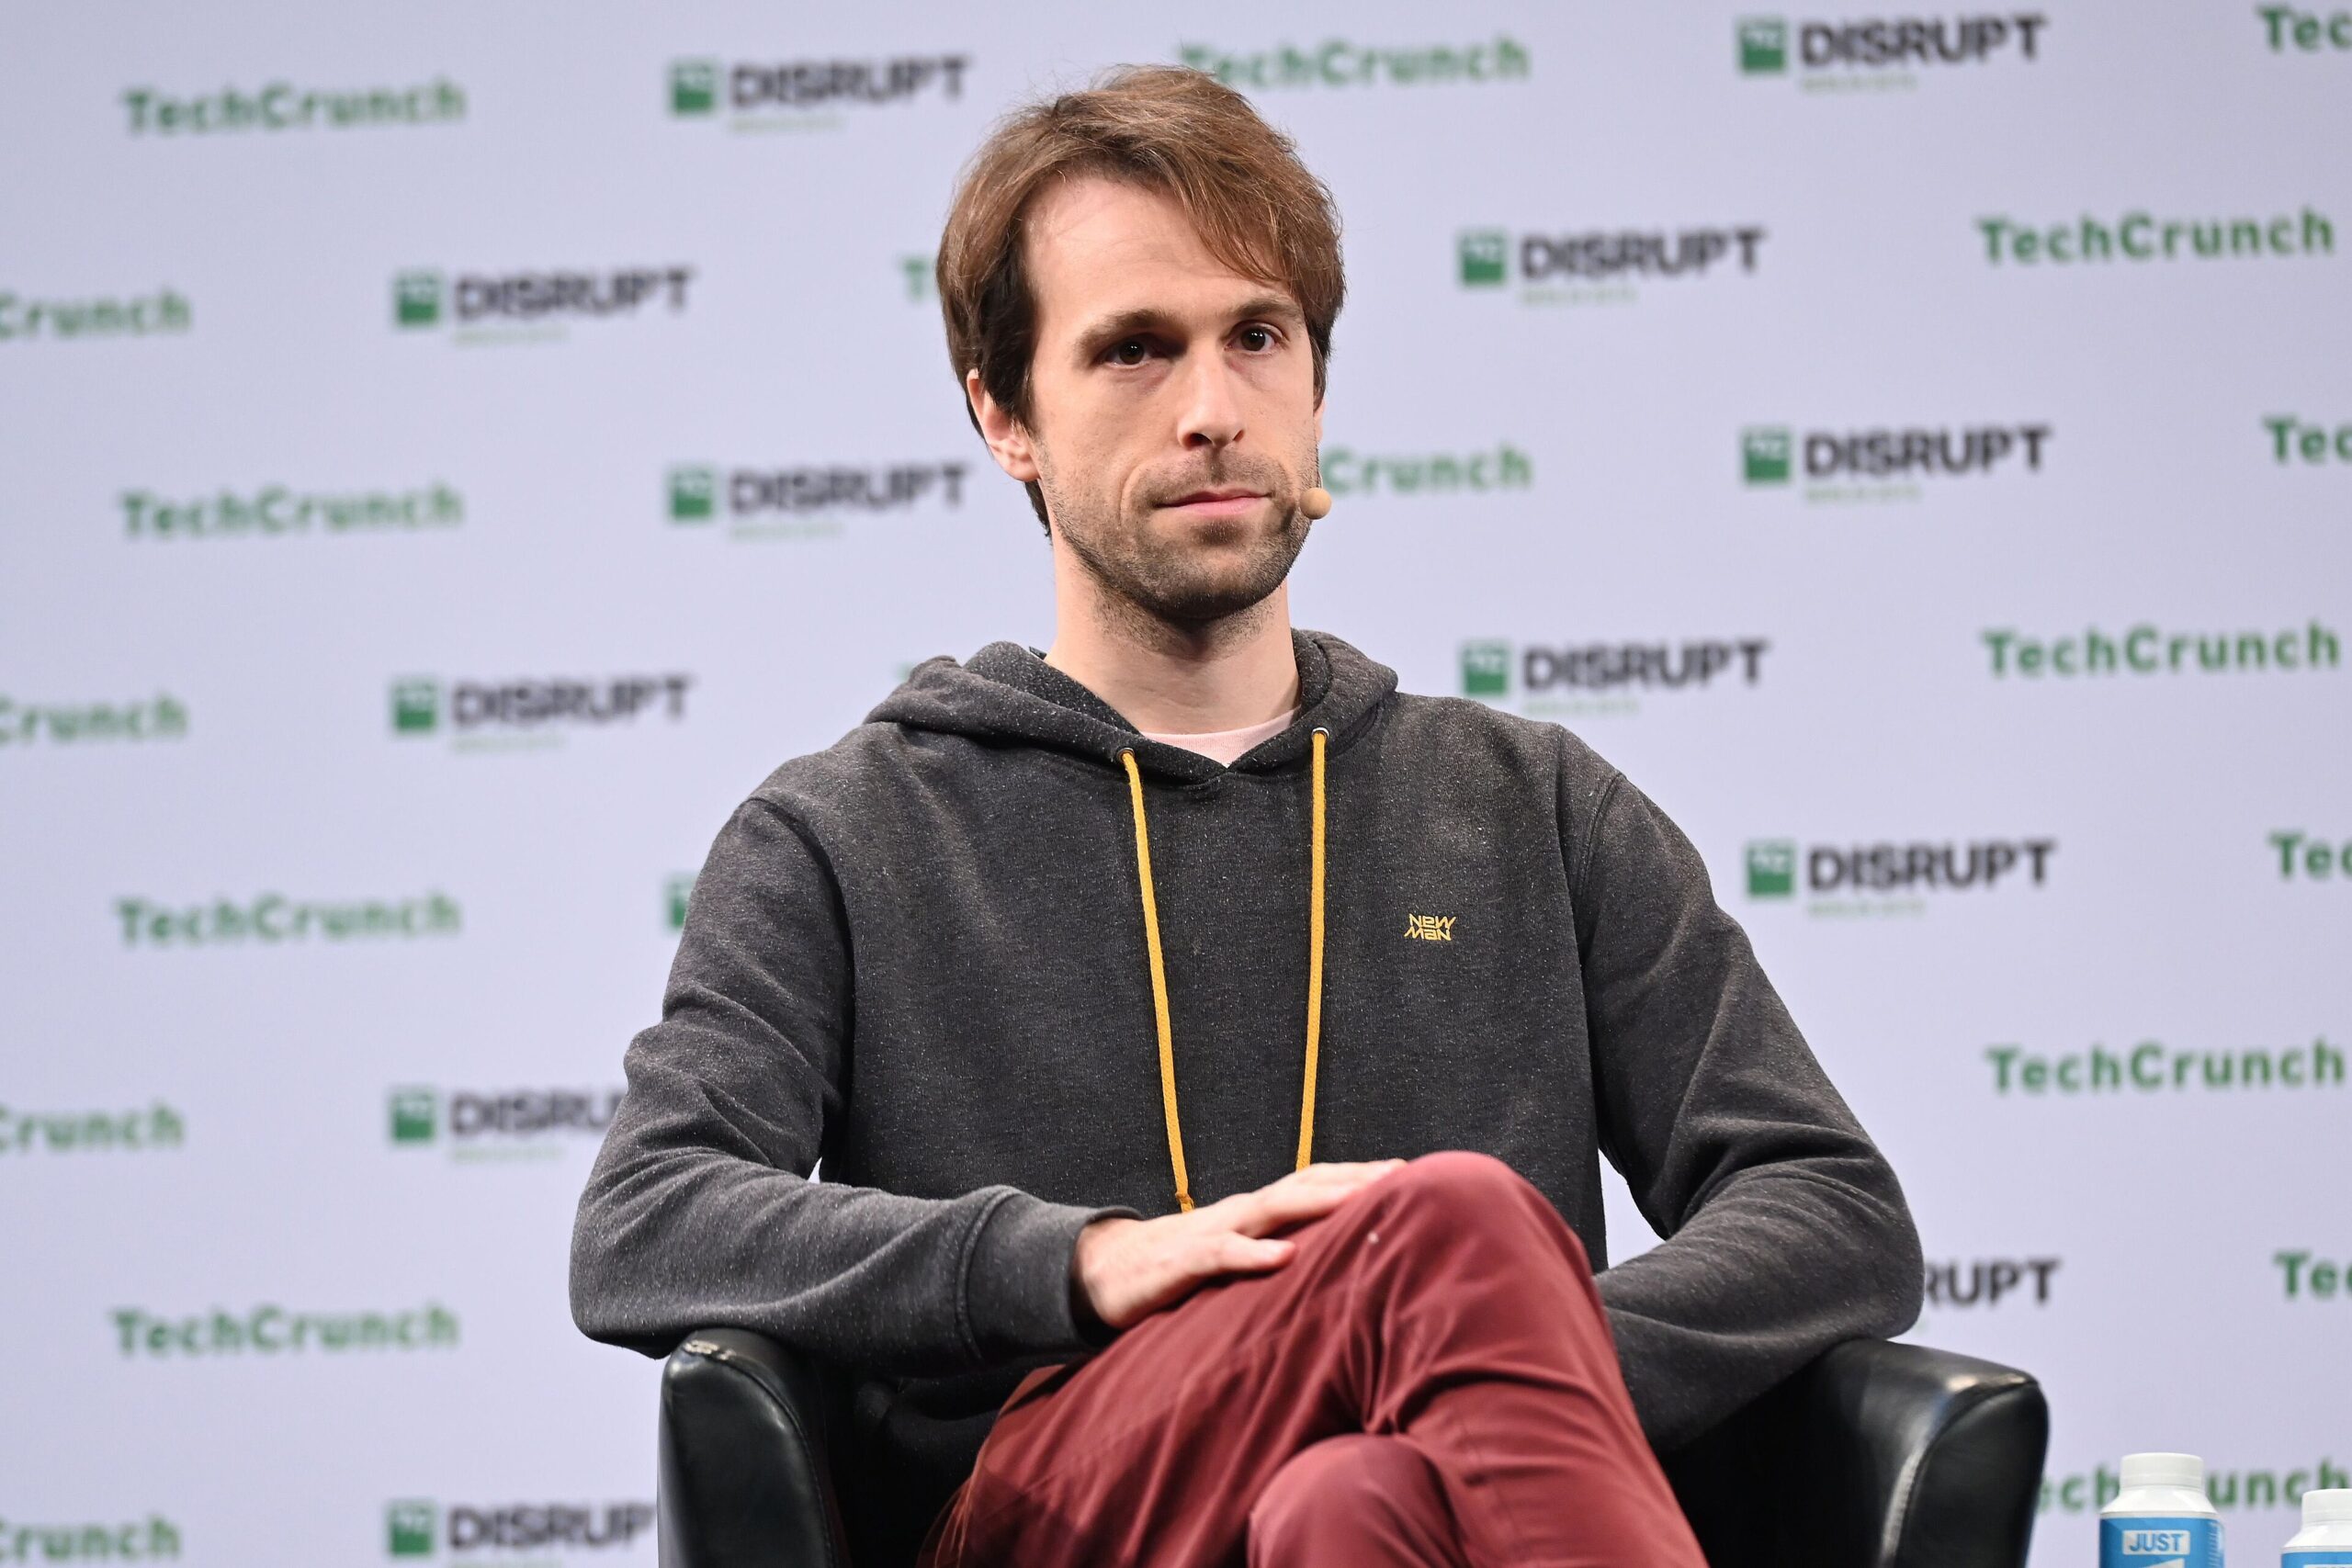
Foto: Justin Drake al TechCrunch Disrupt Berlin 2019, TechCrunch (Noam Galai/Getty Images for TechCrunch), CC BY 2.0, via Wikimedia Commons.